Cảnh Báo Về Lỗ Hổng Bảo Mật Trên MacBook: Người Dùng Có Nên Lo Ngại?
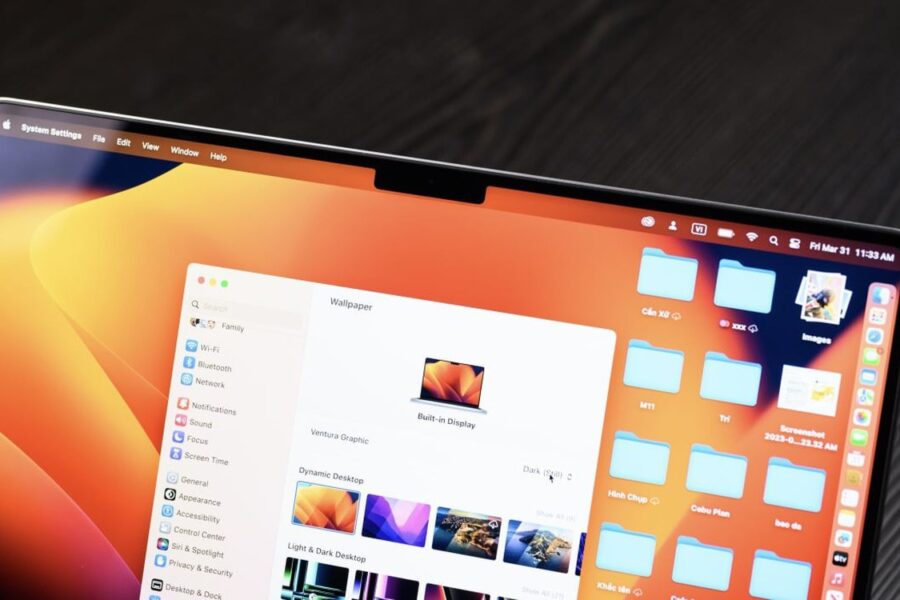
Cơ quan An ninh mạng Quốc gia Hà Lan (NCSC-NL) đã vừa công bố một thông tin nghiêm trọng liên quan đến bảo mật trên các thiết bị MacBook. Theo đó, tin tặc đã tận dụng một lỗ hổng trong tính năng chia sẻ màn hình (Screen Sharing) của hệ điều hành macOS, cho phép chúng chiếm quyền quản trị root. Sau khi có quyền này, kẻ xấu có thể dễ dàng cài đặt phần mềm khai thác tiền ảo Monero vào thiết bị nạn nhân. Lỗ hổng này được đánh dấu với mã CVE-2026-65400 và đã được Apple sửa chữa kể từ ngày 6 tháng 8.
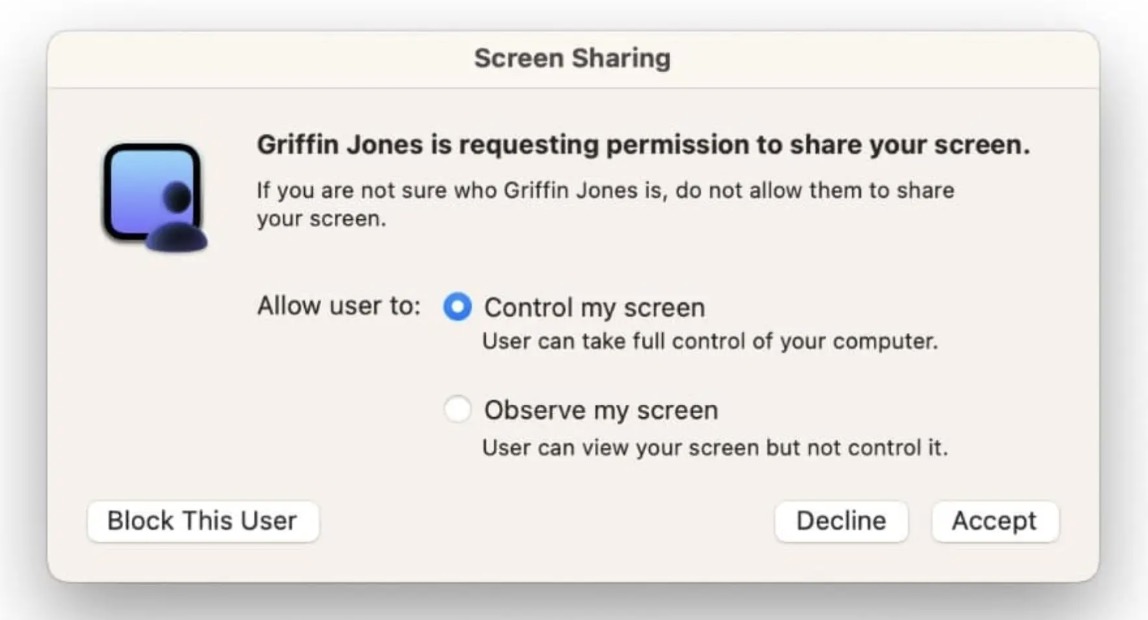
Lỗi bảo mật này xuất phát từ cách hệ thống xử lý xác thực trong tính năng Screen Sharing. Do một sự cố trong việc quản lý trạng thái đăng nhập, những máy Mac đang sử dụng phiên bản macOS chưa được cập nhật có thể bị tấn công thông qua việc cho phép người lạ kết nối vào tính năng này mà không cần mật khẩu hợp lệ. Điều đặc biệt là để trở thành nạn nhân, chỉ cần tính năng Screen Sharing được bật và cổng 5900 — cổng mặc định của dịch vụ này — không được bảo vệ, thường là do người dùng cấu hình chuyển tiếp cổng trên router để truy cập từ xa.
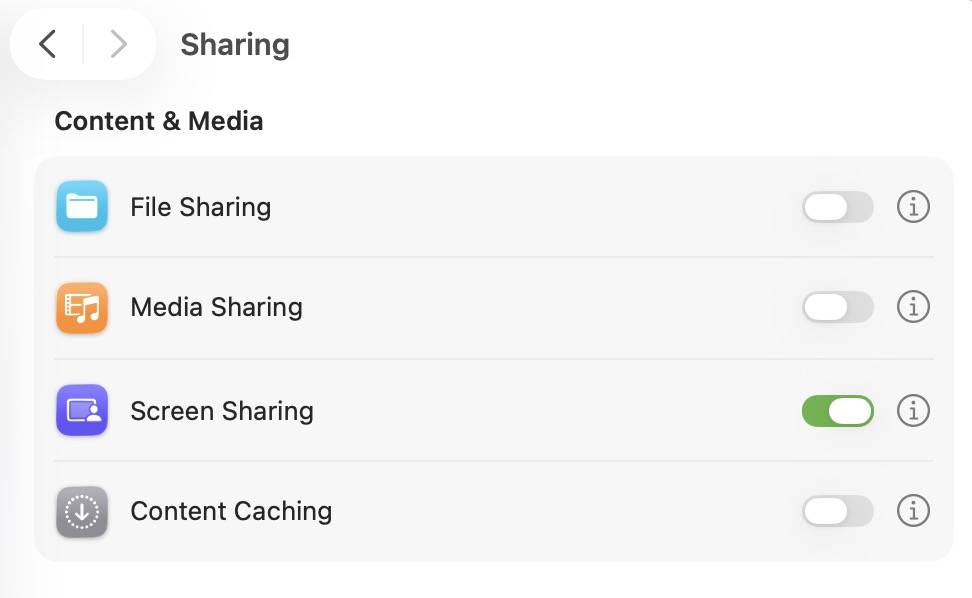
Giao diện System Settings mục Sharing trên macOS, nơi bật/tắt Screen Sharing
Nguy cơ từ lỗ hổng bảo mật được đánh giá lại
Apple đã phát hành các bản vá cho mã CVE-2026-65400 trên ba phiên bản macOS: Tahoe 26.6.1, Sequoia 15.7.9 và Sonoma 14.8.9, với thông tin rằng lỗ hổng đã được khắc phục bằng cách “cải thiện quản lý trạng thái”. Nhà nghiên cứu bảo mật Alfredo Pesoli từ nhóm Bynario là người đã phát hiện và thông báo lỗ hổng này cho Apple.
Ban đầu, mức độ nghiêm trọng của lỗ hổng này được chấm điểm là 7.1, gây lo ngại nhưng không đến mức nghiêm trọng nhất. Tuy nhiên, vào ngày 14 tháng 8, Cơ quan An ninh mạng Mỹ (CISA) đã điều chỉnh điểm số lên 9.8 — mức tối đa trên thang đánh giá. Họ cũng đã thay đổi mô tả về lỗ hổng từ “cần một số quyền hạn nhất định” sang “không cần quyền hạn nào để khai thác”. Điều này cho thấy sự thiếu sót trong việc đánh giá ban đầu và mức độ nghiêm trọng thực sự của lỗ hổng này.
Thực tế đã có máy Mac bị tấn công
Vào ngày 12 tháng 8, NCSC-NL đã cập nhật cảnh báo rằng họ đã ghi nhận nhiều trường hợp máy Mac có cổng 5900 bị chiếm quyền root và bị cài phần mềm khai thác Monero. Họ cũng nhấn mạnh rằng mã khai thác thử nghiệm cho lỗ hổng này đã được công khai, điều này khiến cho việc tấn công trở nên dễ dàng hơn.
Một nhà nghiên cứu bảo mật độc lập, với bút danh @osxreverser, đã thực hiện quét và phát hiện gần 40.000 máy Mac đang bật tính năng Screen Sharing và bị lộ ra internet, trong đó khoảng một nửa có khả năng bị khai thác qua lỗ hổng này. Con số này chưa qua xác nhận từ các cơ quan độc lập khác.
Hiện tại, lỗ hổng vẫn chưa được ghi nhận trong danh sách các lỗ hổng đang bị khai thác (KEV) của CISA, mặc dù NCSC Hà Lan đã xác nhận có các cuộc tấn công thực tế. Điều này cho thấy sự không đồng bộ trong quy trình xác minh và cập nhật giữa các cơ quan an ninh mạng ở các quốc gia khác nhau.
Quyền root mà tin tặc có được không chỉ giới hạn ở việc đào tiền ảo. Với quyền truy cập cao nhất trên hệ thống, chúng có thể đọc, chỉnh sửa dữ liệu, cài đặt phần mềm độc hại hoặc đánh cắp thông tin nhạy cảm lưu trữ trên máy.
Cách tự bảo vệ bạn khỏi lỗ hổng này
Để bảo vệ thiết bị của mình, người dùng Mac cần nhanh chóng cập nhật lên phiên bản macOS Tahoe 26.6.1, Sequoia 15.7.9 hoặc Sonoma 14.8.9 nếu chưa làm điều này. Nếu máy chưa thể cập nhật ngay lập tức, cách an toàn nhất là tạm thời tắt tính năng Screen Sharing trong System Settings > General > Sharing, sau đó gạt công tắc Screen Sharing sang chế độ tắt.
Ngoài ra, những ai sử dụng tính năng truy cập từ xa thông qua việc chuyển tiếp cổng trên router nên kiểm tra xem cổng 5900 có còn mở ra internet không. Nếu có, nên cân nhắc sử dụng các phương thức kết nối an toàn hơn như VPN thay vì mở cổng trực tiếp.
Để tìm hiểu thêm về cách tối ưu hóa khả năng phục hồi khi sử dụng Galaxy Watch Ultra2, bạn có thể khám phá bài viết Đánh Giá Khả Năng Phục Hồi Từ Dữ Liệu Từ Galaxy Watch Ultra2, nơi bạn sẽ tìm thấy những thông tin hữu ích và hướng dẫn chi tiết về cách cải thiện lịch tập luyện của mình.
Không nên bỏ qua những nguy cơ sức khỏe từ việc sử dụng ốp điện thoại giá rẻ, vì vậy hãy tham khảo bài viết Nguy Cơ Từ Ốp Điện Thoại Giá Rẻ: Chì Và Hóa Chất Nguy Hại để biết thêm chi tiết về những hóa chất độc hại có thể ảnh hưởng đến bạn.
Trong thế giới công nghệ, trải nghiệm người dùng là điều quan trọng. Để hiểu rõ hơn về những vấn đề hiện tại trong thiết kế menu chuột phải trên Windows 11, bạn có thể tìm đọc bài viết Windows 11: Đối Diện Với Những Vấn Đề Cũ Của Microsoft Trong Thiết Kế Menu Chuột Phải để biết được những cải tiến mà Microsoft đang thực hiện.
Lưu ý kỹ thuật
Nội dung trong bài viết chỉ mang tính tham khảo kỹ thuật, không thay thế tư vấn chuyên môn về sản phẩm, bảo mật hay triển khai hệ thống. Vui lòng đối chiếu nguồn và kiểm tra thông số kỹ thuật trước khi áp dụng.